Dapatkan penawaran menarik sekarang
Jawaban Singkat
Phishing adalah praktik cybercrime untuk mendapatkan data seseorang dengan mengelabui korban agar menyerahkan informasinya sendiri, sering dengan menyamar sebagai pihak berwenang.
- Data yang diincar mencakup data pribadi, data akun, dan data finansial. Jenisnya meliputi email phishing, spear phishing, whaling, web phishing, social media phishing, dan voice phishing.
- Waspadai tawaran menggiurkan, kesan mendesak, tautan berdomain mirip, dan lampiran tak dikenal. Aktifkan 2FA, gunakan password manager, dan jangan abaikan peringatan browser.
Ditinjau oleh Muhammad Robith Adani Didukung 3 sumber
Daftar Isi
- Apa itu Phishing?
- Bahaya Phishing
- Jenis-jenis Phishing
- Contoh-contoh Kasus Phishing
- Tips Menghindari Phishing
- 1. Lakukan update berkala terkait informasi phishing
- 2. Berpikir sebelum klik
- 3. Manfaatkan proteksi bawaan browser
- 4. Verifikasi sistem keamanan situs
- 5. Lakukan pemeriksaan keamanan secara reguler
- 6. Update berkala browser Anda
- 7. Gunakan firewall
- 8. Hati-hati terhadap pop-up window
- 9. Jangan overshare informasi pribadi
- 10. Gunakan antivirus
- 11. Aktifkan autentikasi dua faktor (2FA)
- 12. Gunakan password manager
- Kesimpulan
Tahukah Anda apa itu phishing? Pernahkah Anda menjumpai spam pada email berupa penawaran untuk klik sebuah tautan tertentu atau menawarkan pembaruan aplikasi tertentu padahal aplikasi yang Anda gunakan masih baik-baik saja? Hati-hatilah! Email semacam itu dapat dikategorikan dalam phishing. Dewasa ini, masih tidak banyak pengguna internet mengetahui apa itu phishing, namun sayangnya aktivitas cybercrime ini kerap memakan korban dengan mudah dan mengancam aktivitas online pengguna internet.
Lalu apa itu phishing? Apa bahayanya bagi Anda? Dan bagaimana Anda menghadapi ancaman cybercrime ini? Berikut SiteSpirit akan jelaskan dalam artikel tentang pengertian, bahaya risiko, macam tipe, ciri-ciri, contoh kasus sampai tips menghindari Phishing.
Apa itu Phishing?
Sangat penting bagi Anda untuk mengetahui apa itu phishing. Phishing adalah praktik cybercrime untuk mendapatkan informasi data seseorang dengan cara mengelabui penerima pesan untuk mengirimkan informasi data mereka secara sadar. Dalam banyak kasus phishing akan mengelabui korban dengan mengirimkan sesuatu seolah-olah itu hal yang dibutuhkan oleh korban. Seperti contohnya, bank request, tautan pembaruan aplikasi, company note, atau tautan untuk mengunduh attachment.
Dalam praktiknya para pelaku phishing biasanya akan menyamar sebagai pihak atau institusi yang berwenang, sehingga mengakibatkan korban dengan mudah percaya akan spam yang dikirimkan oleh pelaku phishing. Target utama dari data yang diincar dalam phishing adalah:
- Data Pribadi (nama, usia, alamat)
- Data Akun (username, password)
- Data Finansial (informasi kartu kredit, nomor rekening)
Data ini kemudian, akan digunakan oleh pelaku phishing untuk mengakses akun korban, melakukan aktivitas dan transaksi yang tidak akan disadari oleh korban secara langsung karena pelaku phishing telah mendapatkan akses terbuka dan aman untuk melakukan log in. Seperti pengucapannya, phishing diambil dari kata “fishing” atau “memancing”. Kata ini merujuk pada konotasi kail yang digunakan untuk mendapatkan ikan dengan memberikan umpan. Lantas seberapa bahaya phishing dapat mengancam pengguna internet?
Bahaya Phishing
Pengelompokan bahaya phishing dibagi menjadi dua, sesuai dengan kemampuannya menyerang akun personal maupun akun bisnis.
Bahaya dan Risiko Phishing bagi Individu Personal :
- Pencurian uang dari akun bank
- Munculnya beban biaya penipuan tiba-tiba pada kartu kredit
- Kehilangan akses dari video, foto, dan file pribadi
- Postingan palsu di sosial media tanpa kehendak Anda
- Penjahat cybercrime menyamar dengan identitas Anda yang mengancam teman atau anggota keluarga
Bahaya Risiko Phishing bagi Korporasi dalam Dunia Kerja :
- Kebobolan data finansial korporasi
- Mengekspos informasi pribadi pelanggan dan rekan kerja
- Kehilangan akses dari file-file penting perusahaan
- Rusaknya reputasi perusahaan karena keamanan digital yang tidak aman bagi data klien.
Jenis-jenis Phishing
Melihat begitu banyaknya bahaya dan risiko kerugian yang diakibatkan oleh phishing, perlu juga diketahui bahwa phishing memiliki beberapa macam jenis dalam praktiknya. Berikut merupakan jenis-jenis phishing yang banyak ditemui saat ini:
1. Email Phishing
Email Phishing merupakan aktivitas cybercrime dimana pelaku membuat dan mengirimkan email palsu secara acak kepada jutaan email dalam sehari yang didesain sedemikian rupa menyerupai email-email dari perusahaan kredibel.
Dalam Email Phishing, target yang dicari biasanya adalah orang-orang yang berada atau memiliki keterkaitan dengan perusahaan, instansi, atau organisasi yang dimaksud. Dengan begitu, korban tidak akan merasakan kecurigaan dan cenderung mempercayai email yang dikirimkan. Berikut merupakan beberapa ciri-ciri umum dari Email Phishing untuk dapat diketahui.
Ciri-ciri Email Phishing
a. Tawaran menggiurkan
Dalam kasus Email Phishing, banyak dijumpai usaha pelaku mencoba untuk memberikan tawaran doorprize menggiurkan sehingga mampu mengalihkan perhatian korban dan melakukan perintah yang telah direncanakan oleh pelaku phishing. Salah satu contohnya adalah, notifikasi klaim memenangkan hadiah iPhone, lottery, beserta hadiah-hadiah menggiurkan lainnya. Ketika menjumpai email seperti ini, maka berhati-hatilah dan jangan pernah tergiur, karena jika dipikir dengan logika pun, hal ini tidak mungkin terwujud.
b. Memberikan kesan urgensi
Taktik favorit selanjutnya dalam Email Phishing adalah memberikan kesan Urgensi kepada korban. Salah satunya adalah seolah-olah menyuruh korban untuk segera melakukan pembaruan melalui klik tautan dalam periode waktu tertentu, disertai dengan keterangan jika tidak segera melakukan pembaruan maka akun akan ditangguhkan (suspend) dan memerlukan pembayaran berupa uang atau proses yang lebih rumit untuk mengaktifkan lagi akun tersebut.
Dengan email semacam ini, korban akan cenderung untuk tergesa-gesa melakukan pembaruan yang diperintahkan tanpa melakukan riset terlebih dahulu, padahal hal semacam ini tidaklah mungkin disampaikan oleh korporasi besar melalui email, apalagi ditentukan dalam periode waktu yang pendek. Jika mendapatkan email seperti ini, diharapkan untuk mengabaikan email dan segera melakukan pengecekan kepada situs resmi korporasi yang dimaksud.
c. Hyperlinks
Sering kali dalam Email Phishing, pelaku mencoba menyertakan tautan untuk dikunjungi. Dalam hal ini Anda harus waspada, untuk secara teliti melihat penulisan tautan URL yang dikirimkan. Jika di sana terdapat typo atau misspelling dalam penulisan URL seperti contoh www.bankofarnerica.com. Dalam link URL tersebut huruf ‘m’ dituliskan dengan ‘r’ dan ‘n’. Hal semacam ini tentu dapat mengelabui korban dengan mudah, maka berhati-hatilah sebelum klik tautan.
d. Attachments
Jika Anda melihat email dikirim dengan attachment dari akun yang tidak dikenal atau tidak diharapkan, lebih baik biarkan dan jangan dibuka. Lampiran tersebut bisa saja berisi payload seperti ransomware atau jenis virus lainnya. Perlu diingat juga bahwa nama dan ekstensi file bisa dipalsukan (misalnya dokumen.txt.exe atau undangan.pdf.apk), jadi jangan menilai keamanan lampiran hanya dari ekstensinya. Jika ragu, pindai lampiran dengan antivirus terlebih dahulu.
e. Pengirim dengan akun mencurigakan
Jika email yang diterima berasal dari orang, instansi, perusahaan, atau organisasi yang tidak dikenal atau tidak diketahui lebih baik jangan dibuka.
2. Spear Phishing
Phishing jenis ini merupakan jenis lain dari Email Phishing. Bedanya adalah Spear Phishing menargetkan korban dengan spesifik berdasarkan data informasi dasar, seperti nama dan alamat. Phishing jenis ini tidak dikirimkan dalam jumlah jutaan dalam sehari layaknya Email Phishing karena pelaku harus mengetahui informasi dasar dari calon korban terlebih dahulu. Salah satu keunggulan Spear Phishing adalah pelaku dapat berlaku seolah-olah teman dekat dan melakukan pendekatan yang lebih personal dan autentik.
3. Whaling
Whaling merupakan tingkat lanjutan dari Spear Phishing, karena Whaling tidak hanya menargetkan individu secara spesifik melalui data informasi dasar, namun ia lebih spesifik lagi mencari korban dengan wewenang, jabatan, atau posisi yang tinggi. Misalnya seperti, pemilik bisnis, manajer perusahaan, direksi perusahaan, dan lainnya.
Dalam praktiknya, pelaku Whaling memerlukan waktu dan pengamatan yang cukup lama untuk menentukan waktu yang tepat dalam mencuri kredensial login. Whaling merupakan phishing dengan kerugian yang paling berat bagi korban, karena hal ini mengancam posisi high-level eksekutif yang berurusan dengan dokumen-dokumen penting perusahaan.
4. Web Phishing
Web Phishing merupakan metode upaya phishing untuk mengelabui korban dengan membuat website palsu atau menduplikasi website yang sudah ada. Website yang digunakan untuk phishing akan dirancang sedemikian rupa menyerupai website resmi dengan menggunakan nama domain yang mirip. Dalam dunia cybercrime, usaha penggunaan domain dengan kemiripan tertentu ini dinamakan domain spoofing.
5. Social Media Phishing
Social media phishing juga patut untuk diwaspadai. Platform media sosial yang banyak dimanfaatkan pelaku phishing di antaranya Facebook, Instagram, X (dulu Twitter), dan LinkedIn. Di Indonesia, modus serupa juga marak lewat aplikasi pesan seperti WhatsApp, misalnya pesan berisi tautan hadiah palsu atau file APK yang mengaku sebagai undangan pernikahan maupun tagihan. LinkedIn termasuk platform yang sering dicatut pelaku phishing karena data di dalamnya banyak berhubungan dengan informasi karyawan di perusahaan tertentu.
Seperti yang sudah banyak diketahui, LinkedIn adalah sosial media yang sangat bermanfaat dan banyak digunakan oleh mahasiswa, pekerja, karyawan, ataupun freelancer untuk mendapatkan koneksi kerja dan lowongan pekerjaan.
Dalam LinkedIn, data-data personal terkait nama, alamat, nomor telepon, email, bahkan sampai pengalaman kerja akan dipertunjukkan dalam tiap profil. Hal ini tentu sangat memudahkan para pelaku phishing dalam melancarkan aksinya.
Salah satu upaya phishing dalam LinkedIn adalah dengan mengirimkan pesan melalui mail LinkedIn. Berikut merupakan beberapa contoh kata-kata dalam mail LinkedIn yang sering kali memakan korban:
“You appeared in new searches this week”
“Please add me to your LinkedIn Network”
“You have requested a reset to your LinkedIn password”
“People are looking at your LinkedIn profile”
Sejumlah laporan perusahaan keamanan siber, seperti KnowBe4, juga mencatat bahwa pesan yang mengatasnamakan LinkedIn termasuk yang paling sering digunakan dalam phishing berbasis media sosial.
6. Voice Phishing
Voice Phishing adalah bentuk dari rekayasa sosial secara digital. Dalam Voice Phishing, pelaku menggunakan panggilan telepon palsu yang dirancang untuk mendapatkan informasi data seperti kredensial login.
Contohnya, pelaku bisa berpura-pura menjadi agen HR atau agen perwakilan perusahaan. Sering kali pegawai baru menjadi korban dari Voice Phishing dengan cara ini. Namun, tidak hanya itu, Voice Phishing bisa dirancang dengan banyak motif dan phishing ini dapat terjadi pada siapa saja.
Contoh-contoh Kasus Phishing
Setelah mempelajari bahaya dan jenis-jenis phishing, Anda perlu juga mengetahui contoh seperti apa kasus-kasus phishing terkenal yang pernah terjadi di dunia informatika. Berikut merupakan contoh-contoh kasus phishing:
1. Kasus Phishing AOL dan Tindakan Hukum Pertama FTC
Praktik phishing sebenarnya sudah dikenal sejak pertengahan 1990-an, ketika pelaku menyamar sebagai staf America Online (AOL) untuk mencuri kata sandi dan data kartu kredit pengguna. Istilah phishing sendiri mulai populer di kalangan peretas pada masa itu.
Pada tahun 2004, Komisi Perdagangan Federal Amerika Serikat (FTC) mengambil tindakan hukum pertamanya yang secara khusus menyasar phishing. Kasus ini melibatkan seorang remaja asal California yang membuat situs palsu menyerupai halaman AOL untuk mengelabui pengguna agar menyerahkan data pribadi dan detail kartu kredit mereka. Menurut pemberitaan CNN pada 2004, remaja tersebut dikenai denda sebesar 3.500 dolar AS dan dilarang mengirim spam seumur hidup, dengan syarat kesepakatan itu disetujui pengadilan.
2. Kasus Phishing Email John Podesta, Ketua Tim Kampanye Hillary Clinton
Kasus email phishing yang menimpa John Podesta, ketua tim kampanye Hillary Clinton pada pemilihan presiden Amerika Serikat 2016, cukup menggemparkan dunia politik saat itu. Pada Maret 2016, Podesta menerima email palsu yang menyerupai peringatan keamanan dari Google dan memintanya mengganti kata sandi Gmail melalui sebuah tautan. Tautan yang dipendekkan dengan layanan Bitly itu ternyata mengarah ke halaman login palsu, sehingga kredensialnya berhasil dicuri.
Dampaknya besar. Puluhan ribu email Podesta kemudian dipublikasikan oleh WikiLeaks menjelang hari pemungutan suara. Menurut laporan CBS News dan Motherboard, serangan ini dikaitkan dengan Fancy Bear, kelompok peretas yang diduga berasal dari Rusia.
3. Kasus “The Fappening Attack”
The Fappening adalah kasus kebocoran foto pribadi sejumlah selebritas Hollywood pada tahun 2014. Awalnya, keamanan layanan Apple iCloud yang disalahkan. Namun, hasil penyelidikan menunjukkan bahwa pelaku mengirimkan email phishing yang menyamar sebagai Apple atau Google untuk mencuri kredensial akun korban, lalu mengunduh cadangan (backup) iCloud mereka. Menurut TechCrunch, salah satu pelakunya dijatuhi hukuman penjara pada 2016.
Dari penjelasan contoh-contoh kasus phishing di atas Anda dapat mengetahui bagaimana phishing begitu berdampak pada reputasi perusahaan maupun personal. Dalam praktiknya tidak hanya korban yang dirugikan namun juga faktor-faktor lain yang ada sehingga ancaman phishing saat ini sudah tidak dapat diragukan lagi. Oleh sebab itu, Anda perlu mengetahui apa saja yang harus dilakukan untuk mencegah serta menghindari terkena phishing. Berikut tips-tipsnya:
Tips Menghindari Phishing
Tidak akan pernah ada pengguna online, termasuk Anda, yang ingin terjebak dalam phishing. Namun perlu diketahui juga, bahwa aktivitas cybercrime ini akan terus berkembang dan senantiasa mengancam pengguna online. Salah satu alasan phishing terus bertahan adalah keuntungan besar yang bisa diraih pelakunya. Oleh sebab itu, cara yang efektif untuk menanggapi hal ini adalah menghindari segala macam kemungkinan phishing. Berikut kami berikan 12 tips untuk menghindari phishing.
1. Lakukan update berkala terkait informasi phishing
Segala bentuk kebaruan dalam teknik phishing akan terus berkembang seiring berjalannya waktu. Sebagai pengguna internet, sangat penting bagi Anda untuk Stay Up To Date terhadap segala bentuk informasi kasus dan teknik phishing. Dengan mengetahui informasi terkini, maka Anda akan mendapatkan ilmu yang cukup untuk memahami pola-pola dari teknik phishing yang marak digunakan.
2. Berpikir sebelum klik
Dalam melakukan aktivitas online sangat penting untuk memperhatikan dengan teliti setiap link URL yang diklik. Berhati-hatilah dan tetaplah waspada terhadap link-link yang diberikan melalui email oleh pengirim yang tidak dikenal atau pengirim yang tidak diharapkan.
3. Manfaatkan proteksi bawaan browser
Browser modern sudah memiliki proteksi anti-phishing bawaan, seperti Google Safe Browsing di Chrome dan Firefox, serta Microsoft Defender SmartScreen di Edge. Fitur ini akan menampilkan peringatan ketika Anda membuka situs yang terdeteksi sebagai situs phishing atau berbahaya. Pastikan fitur tersebut tetap aktif di pengaturan keamanan browser Anda, dan jangan mengabaikan peringatan yang muncul.
4. Verifikasi sistem keamanan situs
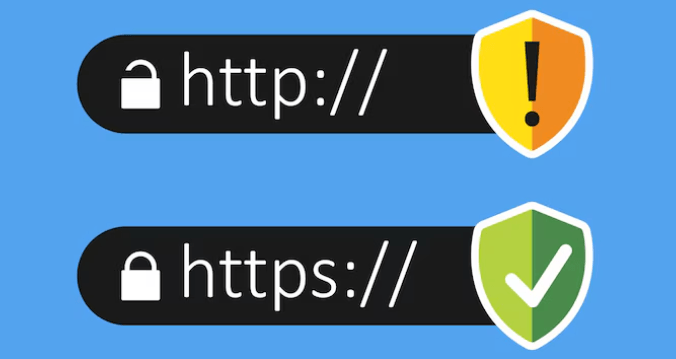
Sebelum memberikan informasi personal pada situs, pastikan URL situs tersebut dimulai dengan “https” dan memiliki ikon gembok di address bar. Namun, perlu diingat bahwa HTTPS dan ikon gembok tidak menjamin situs tersebut asli, karena banyak situs phishing juga memakai HTTPS. Yang paling penting adalah memeriksa nama domainnya dengan teliti dan memastikan sama persis dengan domain resmi.
5. Lakukan pemeriksaan keamanan secara reguler
Sangat penting untuk terus melakukan pemeriksaan keamanan dan privasi terhadap akun-akun online yang Anda miliki. Segera ganti password jika ada tanda akun Anda bocor atau diakses pihak lain. Untuk keamanan finansial, periksa mutasi rekening dan tagihan kartu kredit Anda secara rutin.
Dengan melakukan cara ini, maka segala aktivitas dalam akun finansial Anda akan selalu terdeteksi dan ketika ada aktivitas mencurigakan, Anda akan segera mengetahuinya.
6. Update berkala browser Anda
Update keamanan pada tiap browser dirilis sepanjang waktu oleh browser. Perilisan update terbaru dari browser merupakan tanggapan dari celah keamanan yang ditemukan atau dieksploitasi oleh pelaku phishing. Jika Anda mendapatkan notifikasi untuk melakukan pembaruan pada browser, maka unduh dan pasang pembaruan tersebut.
7. Gunakan firewall
Firewall akan berperan penting dalam melindungi komputer dan akun online Anda dari penyusup atau phishing. Dalam menggunakan Firewall, sangat disarankan untuk mengoptimasi penggunaan firewall desktop dan firewall jaringan. Dalam penerapannya bentuk tipe firewall ada dua opsi, yakni firewall perangkat lunak (software) dan firewall perangkat keras (hardware). Jika dua dari hal ini Anda gabungkan kinerjanya dan dioptimasi secara berkala, maka secara drastis akan mengurangi potensi phishing atau penyusupan ke dalam komputer dan akun online Anda.
8. Hati-hati terhadap pop-up window
Pop-up windows sering kali Anda jumpai dalam setiap kunjungan Anda pada situs tertentu. Situs yang terlalu banyak memunculkan pop-up window merupakan ciri-ciri dari upaya phishing. Menanggapi hal ini, ketika Anda dihadapkan oleh Pop-up, disarankan untuk menutup pop-up dengan klik tombol “x” yang terletak di pojok atas kiri atau kanan. Hindari klik “cancel” atau “close”, karena hal ini bisa saja menggiring Anda ke halaman phishing. Sebagian besar browser juga menyediakan fitur pop-up blocker, Anda juga disarankan untuk mengaktifkan fitur ini.
9. Jangan overshare informasi pribadi
Cerdas dalam memilah informasi pribadi untuk diunggah dalam sosial media adalah sesuatu yang penting dilakukan pada era saat ini. Batasi informasi personal yang Anda unggah di internet, apalagi informasi pribadi yang terkait dengan kredensial login (username & password) atau informasi sensitif akun finansial (kartu kredit & nomor rekening)
10. Gunakan antivirus
Tips berikutnya untuk menghindari phishing adalah memasang aplikasi antivirus. Fitur anti-spyware dan firewall yang terdapat dalam aplikasi antivirus dapat membantu mengamankan komputer serta jaringan dari serangan phishing.
11. Aktifkan autentikasi dua faktor (2FA)
Aktifkan autentikasi dua faktor (2FA) di akun email, media sosial, dan perbankan Anda. Dengan 2FA, pelaku tetap membutuhkan kode verifikasi atau persetujuan tambahan meskipun berhasil mencuri password Anda. Jika tersedia, pilih aplikasi autentikator, kunci keamanan, atau passkey yang lebih tahan phishing dibandingkan kode SMS.
12. Gunakan password manager
Password manager membantu Anda membuat dan menyimpan password yang kuat serta berbeda untuk setiap akun. Selain itu, password manager hanya akan mengisi password secara otomatis di domain yang sesuai, sehingga dapat menjadi tanda peringatan ketika Anda membuka situs palsu yang mirip dengan situs resmi.
Kesimpulan
Melakukan aktivitas online dengan nyaman dan aman adalah impian semua pengguna internet. Namun, perlu juga diingat bahwa serangan cybercrime dapat mengancam siapa saja setiap saat. Salah satunya adalah phishing. Memahami apa itu phishing, apa saja bahayanya, apa saja jenis-jenis, ciri-ciri dan bagaimana tips untuk menghindarinya, sangat penting bagi Anda.
Perlu diingat bahwa praktik cybercrime ini bisa terjadi pada siapa saja. Phishing paling rentan dilakukan melalui email dan sosial media, oleh sebab itu perlu kehati-hatian setiap Anda mengakses sebuah tautan atau mengirimkan data terkait informasi personal Anda.
Tingkatkan keamanan dan performa website Anda sekarang, konsultasi!
Pertanyaan yang Sering Diajukan
Apa bahaya email phishing bagi individu dan perusahaan?
Bagi individu: pencurian uang dari rekening, tagihan kartu kredit tak dikenal, dan hilangnya akses file pribadi. Bagi perusahaan: kebocoran data finansial dan pelanggan, hilangnya akses file penting, serta rusaknya reputasi.
Bagaimana ciri-ciri email phishing?
Biasanya berisi tawaran menggiurkan seperti hadiah, memberi kesan mendesak dengan ancaman akun ditangguhkan, memuat tautan dengan URL yang salah ketik, melampirkan file dari pengirim tak dikenal, atau berasal dari akun mencurigakan.
Apa yang harus dilakukan agar tidak terkena phishing?
Periksa nama domain sebelum mengklik tautan, jangan buka lampiran dari pengirim tak dikenal, aktifkan autentikasi dua faktor, dan gunakan password manager. HTTPS dan ikon gembok saja tidak menjamin situs itu asli.
Apa bedanya spear phishing dan whaling?
Spear phishing menargetkan korban tertentu berdasarkan informasi dasar seperti nama dan alamat. Whaling lebih spesifik lagi, menyasar orang berwenang atau berjabatan tinggi seperti pemilik bisnis, manajer, dan direksi.
Referensi
- NIST Computer Security Resource Center (CSRC) (2026). phishing - Glossary
- National Cyber Security Centre (NCSC), Inggris (2022). Phishing scams: how to spot and report them (How to spot a scam email, text message or call)
- Google (2026). Google Safe Browsing
Layanan Sitespirit yang Berkaitan
- Jasa Maintenance Website Pembaruan, keamanan, cadangan, dan pemantauan rutin supaya website Anda tetap stabil. Lihat layanan →
- Jasa Pembuatan Website Dari perencanaan, desain, hingga peluncuran, website Anda dikerjakan tim Sitespirit yang berbasis di Malang. Lihat layanan →
- Jasa SEO Tim Sitespirit menyusun strategi SEO teknis, konten, dan pelaporan sesuai target bisnis Anda. Lihat layanan →
Punya pertanyaan tentang topik ini? Chat WhatsApp atau isi formulir konsultasi.

Ditulis oleh
Dewa Putra Iwana is an Undergraduate Student of English Cultural Studies in Universitas Brawijaya. Aside from his academy, over these past few years, he explored his interest and passion in the creative field trough Editorials, Graphic Designs, and Videography.
LinkedIn →Ditinjau oleh Muhammad Robith Adani, SEO & Content Specialist pada