Dapatkan penawaran menarik sekarang
Jawaban Singkat
Backdoor adalah metode atau kode tersembunyi yang memungkinkan seseorang masuk ke sistem, perangkat lunak, atau website tanpa melalui login atau autentikasi yang normal.
- Peretas memasang backdoor lewat celah keamanan atau file unduhan; jenisnya antara lain web shell dan system backdoor, dengan bahaya berupa pencurian data, serangan DDoS, dan penyebaran malware.
- Untuk menghindari backdoor, pasang software, plugin, dan tema dari sumber resmi, hindari versi bajakan, perbarui rutin, aktifkan firewall, dan waspadai email mencurigakan.
Ditinjau oleh Muhammad Robith Adani Didukung 3 sumber
Daftar Isi
Apakah Anda mengenal istilah backdoor? Secara harfiah, backdoor artinya pintu belakang. Dalam keamanan siber, backdoor adalah cara yang dapat digunakan seseorang untuk mengakses sebuah sistem dan menghindari firewall.
Perlu diketahui, sebagian perangkat lunak dilengkapi dengan portal rahasia yang terpasang di dalam kodenya sehingga para insinyur dan pengembang dapat menerobos sistem keamanannya untuk memperbaiki masalah bagi penggunanya.
Pada artikel ini, Sitespirit akan membahas secara lengkap tentang pengertian, sejarah, jenis-jenis, cara kerja, dampak, cara menghindari dan contoh backdoor. Simak penjelasan lengkapnya!
Apa itu Backdoor?
Backdoor adalah metode atau kode tersembunyi yang memungkinkan seseorang masuk ke dalam suatu sistem tanpa melewati proses login atau autentikasi yang normal.
Backdoor kerap disebut sebagai portal rahasia yang dipakai oleh peretas juga badan intelijen guna memperoleh akses gelap atau ilegal ke sebuah sistem, perangkat lunak, maupun website.
Backdoor adalah sebuah sistem yang tidak terdokumentasi pada awalnya, karena memang hanya ditujukan untuk mengatasi troubleshooting dan maintenance.
Namun, dari sinilah portal rahasia ini dimanfaatkan oleh beberapa individu yang tidak bertanggung jawab untuk meretas keamanan suatu sistem maupun software.
Jadi, portal rahasia yang notabene hanya sebuah perangkat lunak biasa berubah menjadi virus backdoor atau malware yang berbahaya.
Hacker biasanya menyisipkan portal ini dalam sistem kemudian mereka bisa mengakses keseluruhan sistem dan memodifikasinya dengan leluasa walaupun dari jarak jauh tanpa takut terdeteksi.
Namun, ada juga beberapa backdoor administrative yang dilengkapi dengan username dan kata sandi yang di-hardcode (ditanam langsung di kode) sehingga tidak bisa diubah untuk tujuan maintenance sistem atau perangkat lunak.
Sejarah Backdoor
Ilustrasi backdoor (from Unsplash)
Melansir dari situs nordvpn, portal rahasia memiliki sejarah yang panjang. Diketahui bahwa serangan backdoor adalah ancaman potensial yang telah lama dibahas selama lebih dari setengah abad.
Ancaman ini muncul sesaat setelah sistem operasi terhubung dan saat multi-user pertama kali dikembangkan sekitar pertengahan abad ke-20.
Kemudian, tepat pada tahun 1967 sebuah makalah yang diterbitkan pada konferensi The American Federation of Information Processing Societies (AFIPS) membahas tentang risiko serangan “trapdoor” yang sekarang kita sebut dengan istilah “backdoor”.
Berkisar pada tahun 1990-an saat komputer pribadi dan perangkat seluler mulai beredar secara luas, The US National Security Agency (NSA) mulai mengembangkan sebuah proyek baru bernama chip Clipper.
Clipper adalah chip enkripsi untuk perangkat komunikasi seperti telepon yang dilengkapi sistem penitipan kunci (key escrow), sehingga pemerintah AS dapat membuka komunikasi terenkripsi bila memiliki izin hukum.
Namun, banyak pihak memprotes proyek ini karena alasan privasi, dan peneliti keamanan juga menemukan kelemahan pada mekanismenya. Karena hal ini, clipper akhirnya ditinggalkan.
Hingga sekarang, NSA masih dituduh sebagai pihak yang mengeksploitasi backdoor pada perangkat lunak maupun aplikasi.
Pada 2015, Juniper Networks, yang produknya banyak digunakan oleh badan pemerintahan AS, menemukan kode tidak sah di sistem operasi firewall mereka. Salah satu bagiannya mengubah parameter Dual_EC_DRBG, algoritma pembangkit bilangan acak yang dirancang NSA dan sejak lama dicurigai memiliki backdoor, sehingga lalu lintas VPN berpotensi didekripsi oleh pihak yang mengetahui parameternya.
Hal ini menjadi sebuah pertanyaan besar apakah celah tersebut merupakan portal rahasia yang dimanfaatkan oleh agen NSA untuk mengakses perangkat tertentu.
Tujuan Backdoor
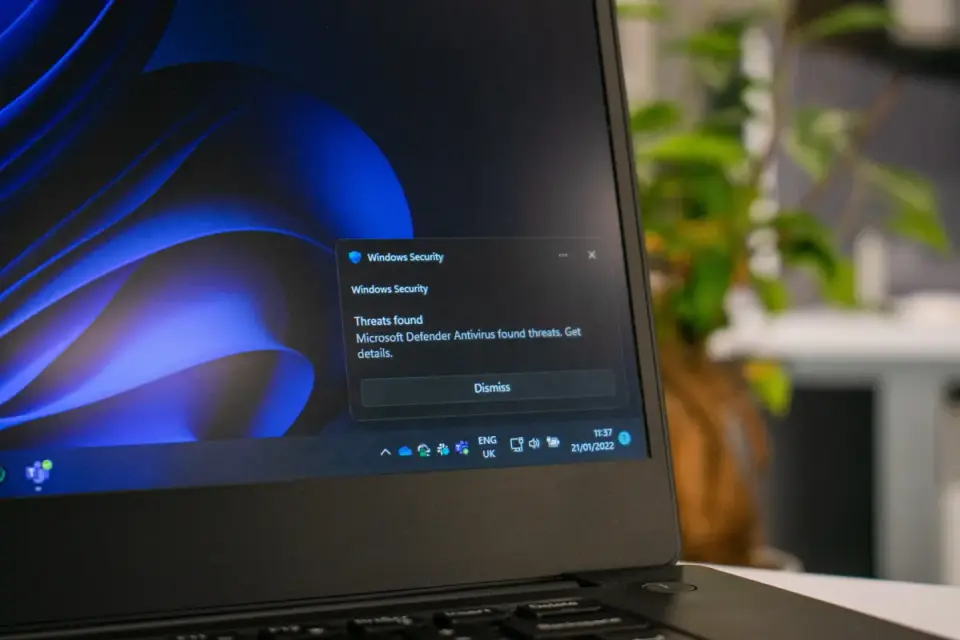
Ilustrasi backdoor yang terdeteksi (from Unsplash)
Tujuan utama diciptakan portal rahasia yaitu untuk mengakses suatu sistem tanpa adanya autentikasi.
Namun, secara spesifik tujuan backdoor adalah sebagai berikut:
- Merusak fungsi web
- Menyisipkan file malware pada web
- Melakukan serangan seperti DDoS
- Mencuri file pada website
Fungsi Backdoor
Setelah mengerti tentang pengertian, sejarah, dan tujuan dari portal rahasia, berikut beberapa fungsinya:
1. Mendapat Akses Website
Salah satu fungsi dari backdoor adalah untuk mendapat akses ke sebuah situs. Portal rahasia tersebar pada berbagai aplikasi sekaligus fitur melalui plugin, tema, dan lain sebagainya.
Anda perlu melakukan pengecekan terhadap sistem secara berkala untuk mengidentifikasi apakah sistem perangkat disisipi oleh portal rahasia atau tidak.
2. Mengakses Sistem Tanpa Autentikasi
Portal rahasia berfungsi untuk mengakses sebuah sistem tanpa proses autentikasi.
Umumnya, portal rahasia dipakai programmer untuk mengakses sistem yang sedang dikembangkan ataupun memperbaiki bugs dan error lainnya.
3. Mengambil Akses ke Komputer dan Server
Kebanyakan portal rahasia disisipkan ke dalam perangkat melewati aplikasi yang diunduh korban.
Ketika peretas sudah berhasil menyisipkan portal rahasia ke server korban, maka semua file yang ada bisa diakses oleh peretas yang mengarah kepada pencurian dan penyalahgunaan data.
Jenis-Jenis Backdoor
Selanjutnya, berikut uraian jenis-jenis portal rahasia:
1. Web-Shell Backdoor
Web shell merupakan script berbahaya (misalnya file PHP) yang diunggah peretas ke server website agar mereka bisa menjalankan perintah melalui browser.
Melalui web shell, peretas dapat mengelola file, membaca database, hingga menanam malware lain. Jenis ini paling sering ditemui pada website yang diretas.
2. System Backdoor
Jenis portal rahasia ini ditanam langsung di sistem operasi atau server, misalnya berupa akun tersembunyi, layanan yang membuka port tertentu, atau trojan akses jarak jauh. Dengan begitu, peretas tetap bisa masuk kembali meskipun celah awal sudah ditutup.
Cara Kerja Backdoor
Biasanya pembuat software sudah pasti mengerti adanya portal rahasia, tetapi pemilik sistem belum tentu mengetahui.
Portal rahasia admin bersifat built-in yang menjadikannya rawan diretas untuk mendapat akses ke sistem ataupun data perangkat tersebut.
Hacker bisa memasang portal rahasia pada sistem yang ditargetkan, misalnya lewat celah keamanan atau file yang diunduh korban. Setelah itu, peretas bisa mengakses sistem dengan bebas.
Mengakses sistem dari jarak jauh juga sangat memungkinkan dengan menggunakan malware.
Salah satu malware yang sering dipakai adalah remote access trojan (RAT), yang memberi peretas kendali jarak jauh atas perangkat korban, termasuk untuk mengunduh malware lain.
Bahaya Backdoor
Berikut beberapa alasan yang membuat portal rahasia berbahaya:
1. Pencurian Data
Pencurian data merupakan bahaya yang paling umum dibahas. Portal rahasia menjadi senjata peretas untuk mengakses server suatu situs untuk mencuri informasi atau data penting.
Hacker melakukan peretasan secara sembunyi-sembunyi hingga tidak ada yang mengidentifikasi adanya malware yang disisipkan.
Untuk mengidentifikasi portal rahasia tergolong sulit karena portal ini menggunakan teknik-teknik yang canggih.
Memeriksa log secara berkala dan mengamankan server merupakan cara terbaik untuk mengidentifikasi dan menghindari portal rahasia.
2. Serangan Distributed Denial of Service (DDoS)
Serangan DDoS terjadi saat peretas membuat server mengirimkan paket ke satu tujuan yang membuat sebuah jaringan tidak dapat beroperasi dengan baik karena jumlah traffic yang tinggi.
Denial of Service menjadi distributed saat beberapa mesin melakukan serangan di momen yang sama.
Peretas akan menggunakan portal rahasia pada sistem-sistem yang berfungsi untuk melakukan DDoS.
Akibatnya, server Anda ikut menjadi bagian dari serangan dan alamat IP-nya bisa masuk daftar hitam (blacklist).
3. Distribusi Malware
Pemasangan portal rahasia pada sebuah situs memungkinkan hacker untuk mendistribusikan malware ke pengunjung website.
Beberapa malware yang kerap didistribusikan adalah ransomware ataupun adware.
Cara Menghindari Backdoor
Adapun beberapa cara untuk menghindari backdoor adalah:
1. Menggunakan Software Antivirus
Untuk menghindari serangan, pastikan perangkat anti-virus Anda sudah aktif dan ter-update.
Kemudian jangan lupa untuk memastikan program-program dan sistem operasi pada perangkat Anda sudah diperbaharui.
2. Mengaktifkan Firewall
Firewall berfungsi untuk memblokir unauthorized users dengan tujuan agar data pada website dan device tetap terjaga keamanannya. Agar tidak mudah dibobol, pastikan untuk memasang firewall yang kuat.
3. Pasang Software, Plugin, dan Tema dari Sumber Resmi
Pastikan software, plugin, atau tema yang Anda gunakan diunduh dari sumber resmi dan rutin diperbarui. Hindari versi bajakan (nulled) yang kerap disisipi backdoor. Tinjau juga rating serta review dari pengguna lain sebelum memasangnya.
4. Berhati-hati dengan E-mail yang Diterima
Berhati-hati dengan email yang masuk karena bisa saja merupakan trik untuk mendapat akses ke perangkat Anda.
Lakukan scan pada setiap email beserta attachment yang masuk agar terhindar dari virus backdoor.
Cara Mendeteksi dan Membersihkan Backdoor di Website
Backdoor di website paling mudah dikenali dari tanda-tanda yang tidak wajar, misalnya:
- Muncul akun admin yang tidak pernah Anda buat
- Ada file PHP asing, terutama di folder unggahan (uploads) yang seharusnya hanya berisi gambar
- File inti atau tema berubah tanpa ada pembaruan dari Anda
- Kode mencurigakan yang disamarkan, misalnya berisi fungsi
evaldanbase64_decode - Pengunjung dialihkan ke situs judi atau spam, atau Google Search Console menampilkan peringatan masalah keamanan
Jika menemukan tanda tersebut, lakukan langkah berikut:
- Cadangkan website terlebih dahulu sebagai bahan analisis
- Pindai website dengan plugin atau layanan keamanan
- Bandingkan file inti CMS, tema, dan plugin dengan versi asli, lalu ganti file yang berubah
- Hapus akun dan file asing yang ditemukan
- Ganti semua kata sandi, mulai dari admin, database, FTP, hingga akun hosting
- Perbarui seluruh komponen dan tutup celah keamanan (vulnerability) yang menjadi pintu masuk awal
Perlu diingat, menghapus satu file berbahaya saja sering tidak cukup karena peretas biasanya menanam lebih dari satu backdoor.
Contoh Backdoor
Contoh awal dari pintu belakang yang berbahaya muncul pada tahun 1998, ketika kelompok peretas Cult of the Dead Cow merilis Back Orifice, program akses jarak jauh untuk sistem operasi Windows yang memperlihatkan lemahnya keamanan Windows saat itu.
Program ini dapat diinstal melalui trojan tanpa memberitahukan pengguna sistem. Hal ini kemudian memungkinkan peretas untuk mengendalikan perangkat yang terinfeksi dari jarak jauh.
Contoh lain yang terkenal terjadi pada Desember 2015, ketika Juniper Networks mengumumkan temuan kode tidak sah (unauthorized code) di sistem operasi ScreenOS pada perangkat firewall mereka.
Kode tersebut berisi kata sandi utama yang ditanam langsung (hardcoded), sehingga penyerang yang mengetahuinya bisa mendapatkan akses administrator ke perangkat melalui SSH atau Telnet.
Kesimpulan
Itu dia sekilas pembahasan tentang backdoor. Jadi, agar sistem keamanan website Anda aman dan tidak mudah dibobol hacker, pastikan mengikuti beberapa langkah di atas, ya!
Apabila Anda tertarik untuk mengamankan situs web, gunakan jasa website maintenance oleh Sitespirit. Let’s get started!
Pertanyaan yang Sering Diajukan
Apa arti backdoor dalam keamanan siber?
Backdoor secara harfiah berarti pintu belakang. Dalam keamanan siber, ia adalah cara mengakses sistem tanpa autentikasi normal. Awalnya bisa dibuat untuk pemeliharaan, lalu disalahgunakan peretas.
Apa saja jenis backdoor?
Web-shell backdoor adalah script berbahaya, misalnya file PHP, yang diunggah ke server website agar peretas bisa menjalankan perintah lewat browser. System backdoor ditanam di sistem operasi atau server.
Apa saja tanda website terkena backdoor?
Tandanya antara lain akun admin yang tidak pernah Anda buat, file PHP asing di folder uploads, file inti atau tema berubah tanpa pembaruan, dan pengunjung dialihkan ke situs judi atau spam.
Bagaimana cara membersihkan backdoor dari website?
Cadangkan website sebagai bahan analisis, pindai dengan plugin keamanan, ganti file yang berubah dengan versi asli, hapus akun dan file asing, ganti semua kata sandi, lalu tutup celah awalnya.
Referensi
- NIST Computer Security Resource Center (CSRC) (2026). backdoor - Glossary
- NIST National Vulnerability Database (2015). CVE-2015-7755 Detail (Juniper ScreenOS unauthorized code)
- NSA Cybersecurity Directorate (2020). Mitigating Web Shells (Detect and Prevent Web Shell Malware)
Layanan Sitespirit yang Berkaitan
- Jasa Maintenance Website Pembaruan, keamanan, cadangan, dan pemantauan rutin supaya website Anda tetap stabil. Lihat layanan →
- Jasa Pembuatan Website Dari perencanaan, desain, hingga peluncuran, website Anda dikerjakan tim Sitespirit yang berbasis di Malang. Lihat layanan →
- Jasa SEO Tim Sitespirit menyusun strategi SEO teknis, konten, dan pelaporan sesuai target bisnis Anda. Lihat layanan →
Punya pertanyaan tentang topik ini? Chat WhatsApp atau isi formulir konsultasi.
Ditulis oleh
An English Language and Literature student who is enthusiastic, highly motivated, happy to learn new things and communicative. Skilled in English, both speaking and writing. Currently in process to develop my writing skill by working as Content Writer.
LinkedIn →Ditinjau oleh Muhammad Robith Adani, SEO & Content Specialist pada