Dapatkan penawaran menarik sekarang
Jawaban Singkat
SSL (Secure Sockets Layer) adalah teknologi keamanan yang mengenkripsi koneksi antara website dan browser, sehingga data yang dikirim sulit disadap atau diubah pihak lain.
- SSL kini digantikan TLS (Transport Layer Security) yang lebih aman, tetapi istilah SSL masih lazim dipakai untuk menyebut sertifikat keamanan yang mengaktifkan HTTPS pada website.
- Jenis sertifikat SSL/TLS ada DV, OV, dan EV yang berbeda pada tingkat verifikasi identitas, bukan kekuatan enkripsi; pemasangannya lewat hosting, misalnya melalui cPanel.
Ditinjau oleh Muhammad Robith Adani Didukung 3 sumber
Daftar Isi
Pada pengembangan website, mungkin Anda pernah mendengar istilah SSL. Istilah satu ini berkaitan dengan sistem keamanan yang dapat melindungi website Anda dari berbagai serangan cyber crime.
Bisa dikatakan, SSL merupakan sebuah sertifikat bagi website agar dikenali oleh browser sebagai situs yang aman dan terpercaya.
Lalu, bagaimana cara kerja dan cara pemasangannya ke dalam website Anda? Jika penasaran, artikel ini tepat sekali untuk Anda.
Kami akan mengupas tuntas tentang sertifikat keamanan ini. Jadi, pastikan untuk menyimak dengan saksama!
Apa itu SSL?
SSL atau Secure Sockets Layer adalah teknologi yang merujuk pada jenis keamanan digital yang memperbolehkan proses enkripsi saluran komunikasi antara website dengan web browser.
Tanpa menggunakan sistem keamanan ini, website Anda akan dianggap tidak aman oleh browser, misalnya Google Chrome yang memberikan label ‘Not Secure’ (Tidak aman). Hal tersebut dapat membuat pengunjung tidak nyaman, sehingga mereka tidak akan mempercayainya.
Secure socket layer dikembangkan pertama kali pada awal tahun 1990-an oleh Netscape, Akan tetapi, pada tahun 1996, ditemukan beberapa kelemahan pada sistem tersebut yang mengharuskan adanya upgrade dan perbaikan.
Kemudian, pada tahun 1999, Internet Engineering Task Force (IETF) mengambil alih pengembangannya dan menggantinya dengan istilah Transport Layer Security atau TLS. Tentunya, versi ini lebih aman dan memiliki fitur yang lebih lengkap.
Singkatnya, TLS merupakan versi yang lebih update daripada SSL, namun pada dasarnya keduanya memiliki fungsi yang sama. Versi SSL terakhir, SSL 3.0, kini dilarang digunakan menurut IETF, sedangkan versi TLS terbaru adalah TLS 1.3.
Meskipun TLS adalah versi yang lebih baru, tetapi istilah SSL masih sering digunakan untuk merujuk pada protokol keamanan website.
Pentingnya Menggunakan SSL/TLS
Berikut ini terdapat beberapa alasan mengapa secure socket layer sangat penting untuk sebuah situs.
1. Meningkatkan Kredibilitas Website
Alasan yang pertama, sertifikat keamanan ini dapat meningkatkan reputasi website. Hal tersebut biasanya ditandai dengan adanya notifikasi yang muncul ketika Anda mengakses tampilan web di browser.
Selain itu, sertifikat ini juga dapat sedikit membantu ranking halaman situs di mesin pencari. Sejak 2014, Google menjadikan https sebagai salah satu sinyal peringkat.
Namun, perlu dipahami bahwa https hanyalah sinyal peringkat yang ringan, bukan penalti. Situs tanpa SSL/TLS tetap dapat diindeks, tetapi kualitas dan relevansi konten tetap menjadi faktor yang jauh lebih menentukan.
2. Mencegah Terjadinya Pencurian Data
Alasan yang kedua, sertifikat keamanan ini mampu untuk melindungi website dari ancaman pencurian data melalui hacker atau peretas.
Hal tersebut dapat dilakukan dengan cara melakukan pengacakan data sensitif (randomize) serta enkripsi data.
3. Menghindari Kesalahan Pengiriman Data
Selain itu, secure socket layer juga berfungsi sebagai fitur untuk melakukan proses otentikasi yang dapat memastikan bahwa segala informasi yang dikirim sesuai dengan tujuan.
Proses otentikasi tersebut dapat menghindari terjadinya kesalahan saat pengiriman informasi yang menyebabkan terjadi peretasan atau pencurian data pribadi Anda.
Cara Kerja SSL/TLS
Selanjutnya, mungkin Anda penasaran tentang prinsip kerja dari sertifikat SSL/TLS. SSL/TLS tidak merekam pertukaran data, melainkan mengenkripsi data selama dikirim (in transit) antara browser dan server, seperti data login, formulir, atau transaksi jual beli.
Prosesnya diawali dengan TLS handshake. Secara singkat, langkahnya sebagai berikut:
- Browser menghubungi server dan meminta koneksi aman.
- Server mengirimkan sertifikat SSL/TLS yang berisi public key miliknya.
- Browser memeriksa apakah sertifikat tersebut valid dan diterbitkan oleh otoritas sertifikat (Certificate Authority/CA) tepercaya.
- Browser dan server menyepakati session key bersama. Pasangan public key dan private key milik server digunakan untuk membuktikan identitas server dan mengamankan proses kesepakatan ini.
- Setelah itu, seluruh data yang dipertukarkan dienkripsi menggunakan session key tersebut.
Jika Anda memperhatikan alamat situs web, mungkin akan menemukan dua jenis protokol, yaitu http atau https. Kedua protokol tersebut memiliki keterkaitan dengan sertifikat keamanan ini.
Jika alamat URL suatu website menggunakan sertifikat SSL, maka secara otomatis protokolnya akan berubah dari HTTP (Hypertext Transfer Protocol) menjadi HTTPS (Hypertext Transfer Protocol Secure).
Perbedaan tersebut dapat memengaruhi kepercayaan pengunjung, terutama ketika mereka diminta mengisi data pribadi atau melakukan transaksi. Kedua protokol tersebut memiliki fungsi untuk mentransfer segala bentuk informasi dari satu perangkat komputer ke perangkat lain melewati jaringan internet.
Akan tetapi, http sama sekali tidak mengenkripsi data dan tidak mengautentikasi identitas server, sehingga data yang dikirim dapat disadap atau diubah oleh pihak lain. Sebaliknya, https mengenkripsi data dan memverifikasi identitas server melalui sertifikat, serta direkomendasikan oleh Google.
Dengan pemasangan secure socket layer tersebut, maka secara tidak langsung telah menunjukkan komputer yang saling berhubungan telah menyetujui sebuah kode dan mampu menghalau segala bentuk usaha untuk mengambil data.
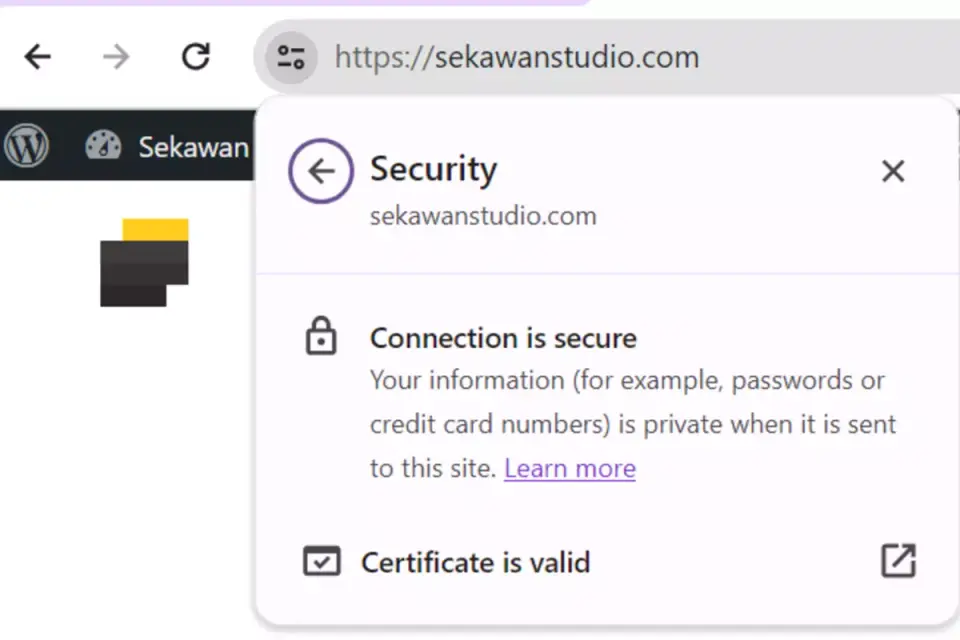
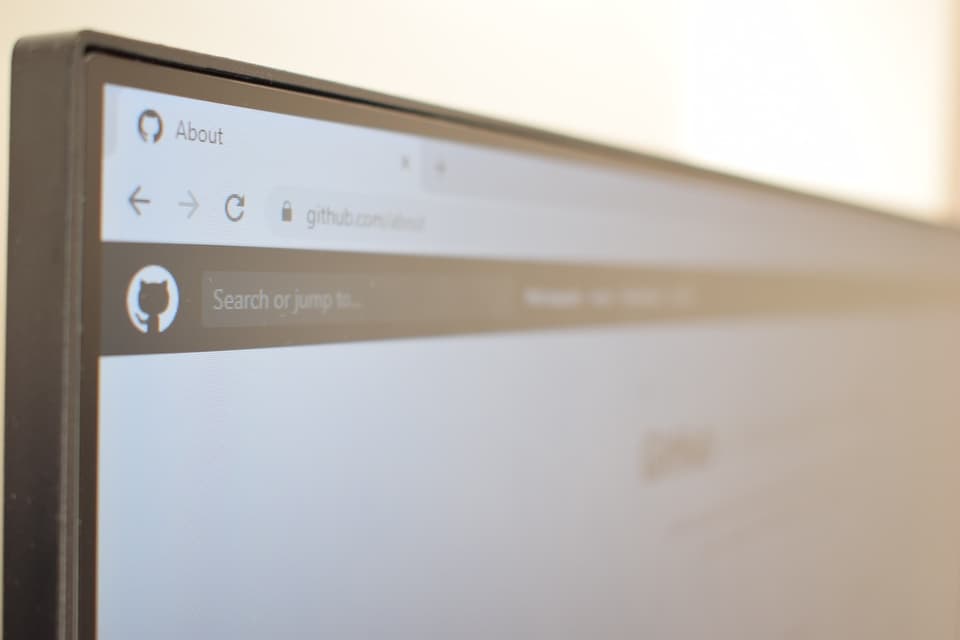
Tampilan Website dengan SSL Menggunakan Protokol https
Jenis-Jenis Secure Socket Layer
Terdapat beberapa pembagian jenis dari SSL/TLS, diantaranya adalah sebagai berikut.
1. Domain Validated
Domain Validated SSL (DV SSL) banyak digunakan oleh usaha kecil dan menengah, blog, maupun website perusahaan karena prosesnya cepat, contohnya Let’s Encrypt. Sertifikat jenis ini hanya memerlukan bukti hak akses atas domain, misalnya melalui email atau validasi DNS.
Tingkat enkripsi DV SSL sama kuatnya dengan OV maupun EV SSL. Perbedaannya hanya pada tingkat verifikasi identitas: DV SSL hanya memastikan bahwa pemohon menguasai domain tersebut, tanpa memverifikasi identitas organisasi pemiliknya.
Sertifikat ini dipakai secara luas di website produksi, tidak hanya untuk kebutuhan testing.
2. Extended Validated
Extended Validated SSL (EV SSL) termasuk ke dalam sertifikat yang memiliki tingkat keamanan tinggi dan direkomendasikan bagi Anda yang ingin membuka bisnis online, terutama pengembangan toko online.
Dulu, sertifikat jenis ini ditandai dengan nama bisnis berwarna hijau di address bar. Namun, sejak 2019 browser utama sudah menghapus tampilan tersebut, sehingga informasi identitas organisasi kini hanya terlihat saat pengguna membuka detail sertifikat.
Sertifikat ini mengharuskan pemilik domain untuk melakukan proses verifikasi kepemilikan terlebih dahulu dengan menyertakan beberapa dokumen legal.
Sebab, sertifikat tipe ini digunakan bagi badan usaha yang memiliki legal standing, seperti CV, PT, dan instansi negara.
3. Organization Validated
Jenis yang terakhir adalah Organization Validation SSL (OV SSL), yang secara umum memiliki kesamaan dengan DV secure socket layer.
Perbedaannya terletak pada proses verifikasi dengan menunjukkan bukti kepemilikan domain secara penuh.
Artinya, penerbit sertifikat akan memastikan bahwa domain telah terdaftar dengan informasi nama bisnis, lokasi, dan lainnya.
Sertifikat jenis ini biasanya banyak digunakan di website perusahaan untuk meningkatkan kredibilitas dan kepercayaan audiens. Seperti jenis lainnya, situs dengan sertifikat ini menggunakan protokol https; detail organisasinya dapat dilihat pada informasi sertifikat di browser.
Cara Memasang SSL/TLS yang Tepat
Bagaimana cara memasang sistem keamanan ini yang benar dan mudah?
Sebenarnya, Anda harus menentukan terlebih dahulu jenis sertifikat yang akan digunakan. Anda perlu mempertimbangkan sebaik mungkin sesuai dengan kebutuhan bisnis yang dijalankan.
Langkah pertama adalah memasang sertifikat di hosting Anda. Banyak penyedia hosting dengan cPanel menyediakan sertifikat melalui fitur AutoSSL atau Let’s Encrypt yang dapat diaktifkan dari menu SSL/TLS. Untuk sertifikat berbayar (OV/EV), Anda perlu membuat CSR, mengirimkannya ke penerbit sertifikat, lalu memasang sertifikat yang diterbitkan.
Jika Anda pengguna CMS seperti WordPress, setelah sertifikat terpasang Anda dapat menggunakan plugin seperti Really Simple Security (sebelumnya bernama Really Simple SSL). Perlu dicatat, plugin ini tidak menerbitkan sertifikat, melainkan membantu mengaktifkan https di WordPress, mengalihkan (redirect) seluruh halaman ke https, dan memperbaiki mixed content.
Setelah itu, pastikan seluruh halaman sudah terbuka dengan https dan tidak ada peringatan keamanan di browser.
Kesimpulannya, SSL/TLS adalah komponen protokol yang sangat direkomendasikan oleh Google untuk pengembangan website serta dapat mendukung proses optimasi dari sisi keamanan.
Manfaat dari penggunaan sertifikat ini adalah meningkatkan kredibilitas situs, optimasi SEO, mencegah terjadinya peretasan, dan menghindari kesalahan dalam transfer data.
Jenis-jenis dari sertifikat ini antara lain adalah domain, organization, serta extended validated secure socket layer. Sertifikat dipasang melalui hosting, lalu pengguna WordPress dapat memanfaatkan plugin seperti Really Simple Security untuk mengaktifkan https.
Nah, itulah tadi beberapa informasi tentang secure socket layer. Penggunaan sertifikat keamanan ini sangat penting dalam pembuatan website.
Sebab, mayoritas pengguna akan memilih untuk mengunjungi situs yang aman, dan cenderung tidak melanjutkannya jika terdapat label ‘Not Secure‘.
Oleh karena itu, pastikan untuk selalu memasang sertifikat keamanan ini dalam website Anda dan beralih ke protokol https.
Yuk, Tingkatkan keamanan website Anda! Konsultasikan kebutuhan Anda
Pertanyaan yang Sering Diajukan
Apa kepanjangan SSL?
SSL adalah singkatan dari Secure Sockets Layer. Teknologi ini kemudian digantikan oleh Transport Layer Security (TLS), tetapi istilah SSL masih sering dipakai untuk merujuk pada protokol keamanan website.
Apa bedanya HTTP dan HTTPS?
HTTP tidak mengenkripsi data dan tidak mengautentikasi identitas server, sehingga data bisa disadap atau diubah. HTTPS mengenkripsi data dan memverifikasi identitas server melalui sertifikat SSL/TLS.
Apakah SSL memengaruhi peringkat website di Google?
Sedikit. Sejak 2014 Google menjadikan HTTPS sebagai sinyal peringkat, tetapi sinyalnya ringan dan bukan penalti. Situs tanpa SSL/TLS tetap dapat diindeks, dan kualitas serta relevansi konten jauh lebih menentukan.
Apakah SSL jenis DV, OV, dan EV berbeda tingkat enkripsinya?
Tidak, tingkat enkripsinya sama kuat. Bedanya hanya pada verifikasi identitas: DV memastikan pemohon menguasai domain, sedangkan OV dan EV juga memverifikasi organisasi pemiliknya.
Referensi
- Google Search Central Blog (2014). HTTPS as a ranking signal
- IETF (2015). RFC 7568: Deprecating Secure Sockets Layer Version 3.0
- IETF (2026). RFC 9846: The Transport Layer Security (TLS) Protocol Version 1.3
Layanan Sitespirit yang Berkaitan
- Jasa Maintenance Website Pembaruan, keamanan, cadangan, dan pemantauan rutin supaya website Anda tetap stabil. Lihat layanan →
- Jasa Pembuatan Website Dari perencanaan, desain, hingga peluncuran, website Anda dikerjakan tim Sitespirit yang berbasis di Malang. Lihat layanan →
- Jasa SEO Tim Sitespirit menyusun strategi SEO teknis, konten, dan pelaporan sesuai target bisnis Anda. Lihat layanan →
Punya pertanyaan tentang topik ini? Chat WhatsApp atau isi formulir konsultasi.

Ditulis oleh
SEO & Content Specialist
SEO Specialist at Sitespirit, interested in programming, data, writer, SEO, and website optimization.
LinkedIn →Ditinjau oleh Muhammad Robith Adani, SEO & Content Specialist pada